

情報システムの担当者から、生成AIの利用ガイドラインの案が回ってきた。読むと禁止事項が並んでいて、これで社員が守るのか、守らなかったときに会社として何ができるのかが分からない。承認の判を押す前に、経営者として何を決めればよいのかを知りたい。
この記事は、Microsoft 365とCopilotを使っている会社の経営者に向けて、生成AIガイドラインの作り方を書きます。2026年10月30日時点の公式資料で確認した内容です。条文の例、条文ごとに対にするMicrosoft 365の設定、参照する公的な枠組みの最新の日付、社内で運用に詰まる点を順に見ていきます。
結論を先に書きます。
- ガイドラインは、文章のルール、Microsoft 365の設定、教育の3層で、1条ずつ作ります。 文章だけのルールは守られません。パナソニック オペレーショナルエクセレンスが2026年10月23日に公表した件では、会社が利用を禁止していた外部の生成AIサービスへ、約33万4千人分の個人情報が送られていました。
- 条文は9条で足ります。 利用できるサービス、入力してよい情報、顧客から預かった情報、Web検索、出力の確認、顧客への説明、AIエージェント、記録、事故の報告と見直しです。この記事に叩き台を載せます。
- 条文ごとに、それを支えるMicrosoft 365の設定を1つ以上決めます。 個人契約のCopilotを会社の文書に使える設定は、何もしなければ有効のままです。Web検索のクエリはMicrosoftのデータ処理契約の対象外です。こうした前提を知らずに条文だけ書くと、ルールと実態がずれます。
- 参照する枠組みは、AI事業者ガイドラインのバージョン1.2、JDLAのひな形と2026年2月の報告書、デジタル庁の源内基準、改正個人情報保護法の4つです。 条文の最終確認は法務か顧問弁護士に回します。
禁止だけのガイドラインが守られなかった2つの公表
2026年に日本で公表された生成AIへの誤入力は、どちらも会社が許可していないサービスで起きています。
パナソニック オペレーショナルエクセレンスは2026年10月23日、人事情報システムの導入プロジェクトで、メンバーが会社が利用を禁止している外部の生成AIサービスに個人情報を含むデータをアップロードしていたと公表しました。対象は従業員約7万5千人、元従業員約17万8千人、その家族を含めて約33万4千人です。アップロード時点でサービスの学習機能は無効で、削除後30日で事業者側からも消えるとされています。個人情報保護委員会への報告は9月29日でした。公表文は対象のサービス名を明らかにしていません。
RIZAPは2026年9月3日、委託を受けた特定保健指導の集計作業で、担当者が会社の許可していないAIサービスにデータを入力していたと公表しました。委託元の地方職員共済組合の公表によれば、対象には氏名や生年月日のほか、高血圧症や糖尿病の該当といった要配慮個人情報が含まれていました。
どちらの会社にも禁止のルールはありました。それでも送られたのは、ルールが文章だけで、送信を止める設定と、許可されたツールを使う教育がセットになっていなかったためだと当社は見ています。Microsoftも2026年10月19日の公式ブログで、AIエージェントを社内の人と同じ内部者として扱い、権限と監視を人と同じ形にすると発表しました。セキュリティ部門の責任者は、フロンティアモデルは出自を問わず信用できないと書いています。悪意があるからではなく、挙動が予測できないからです。社員の善意にも、AIの挙動にも、ルールの文章だけで頼る設計は成り立ちません。
日本の会社のルール整備の状況も見ておきます。IPAのDX動向2026(2026年7月30日公開、1,799社が回答)では、AIを導入、試験利用、検討している会社のうち、全社的な社内ガイドラインやルールを定めている会社は32.5%、AIや生成AI独自のリスクマネジメントを実施している会社は14.2%でした。帝国データバンクの2026年3月調査(有効回答10,312社)では、業務で生成AIを活用している会社は34.5%です。導入に動いている会社でも、全社のルールがあるのは3社に1社、リスクの管理まで手が回っている会社は1割台という状況です。
ガイドラインは3層で作る。文章、設定、教育
ガイドラインを承認する前に、経営者が確かめることは1つです。それぞれの条文に、守らせる仕組みが付いているか。仕組みは3つの層に分かれます。
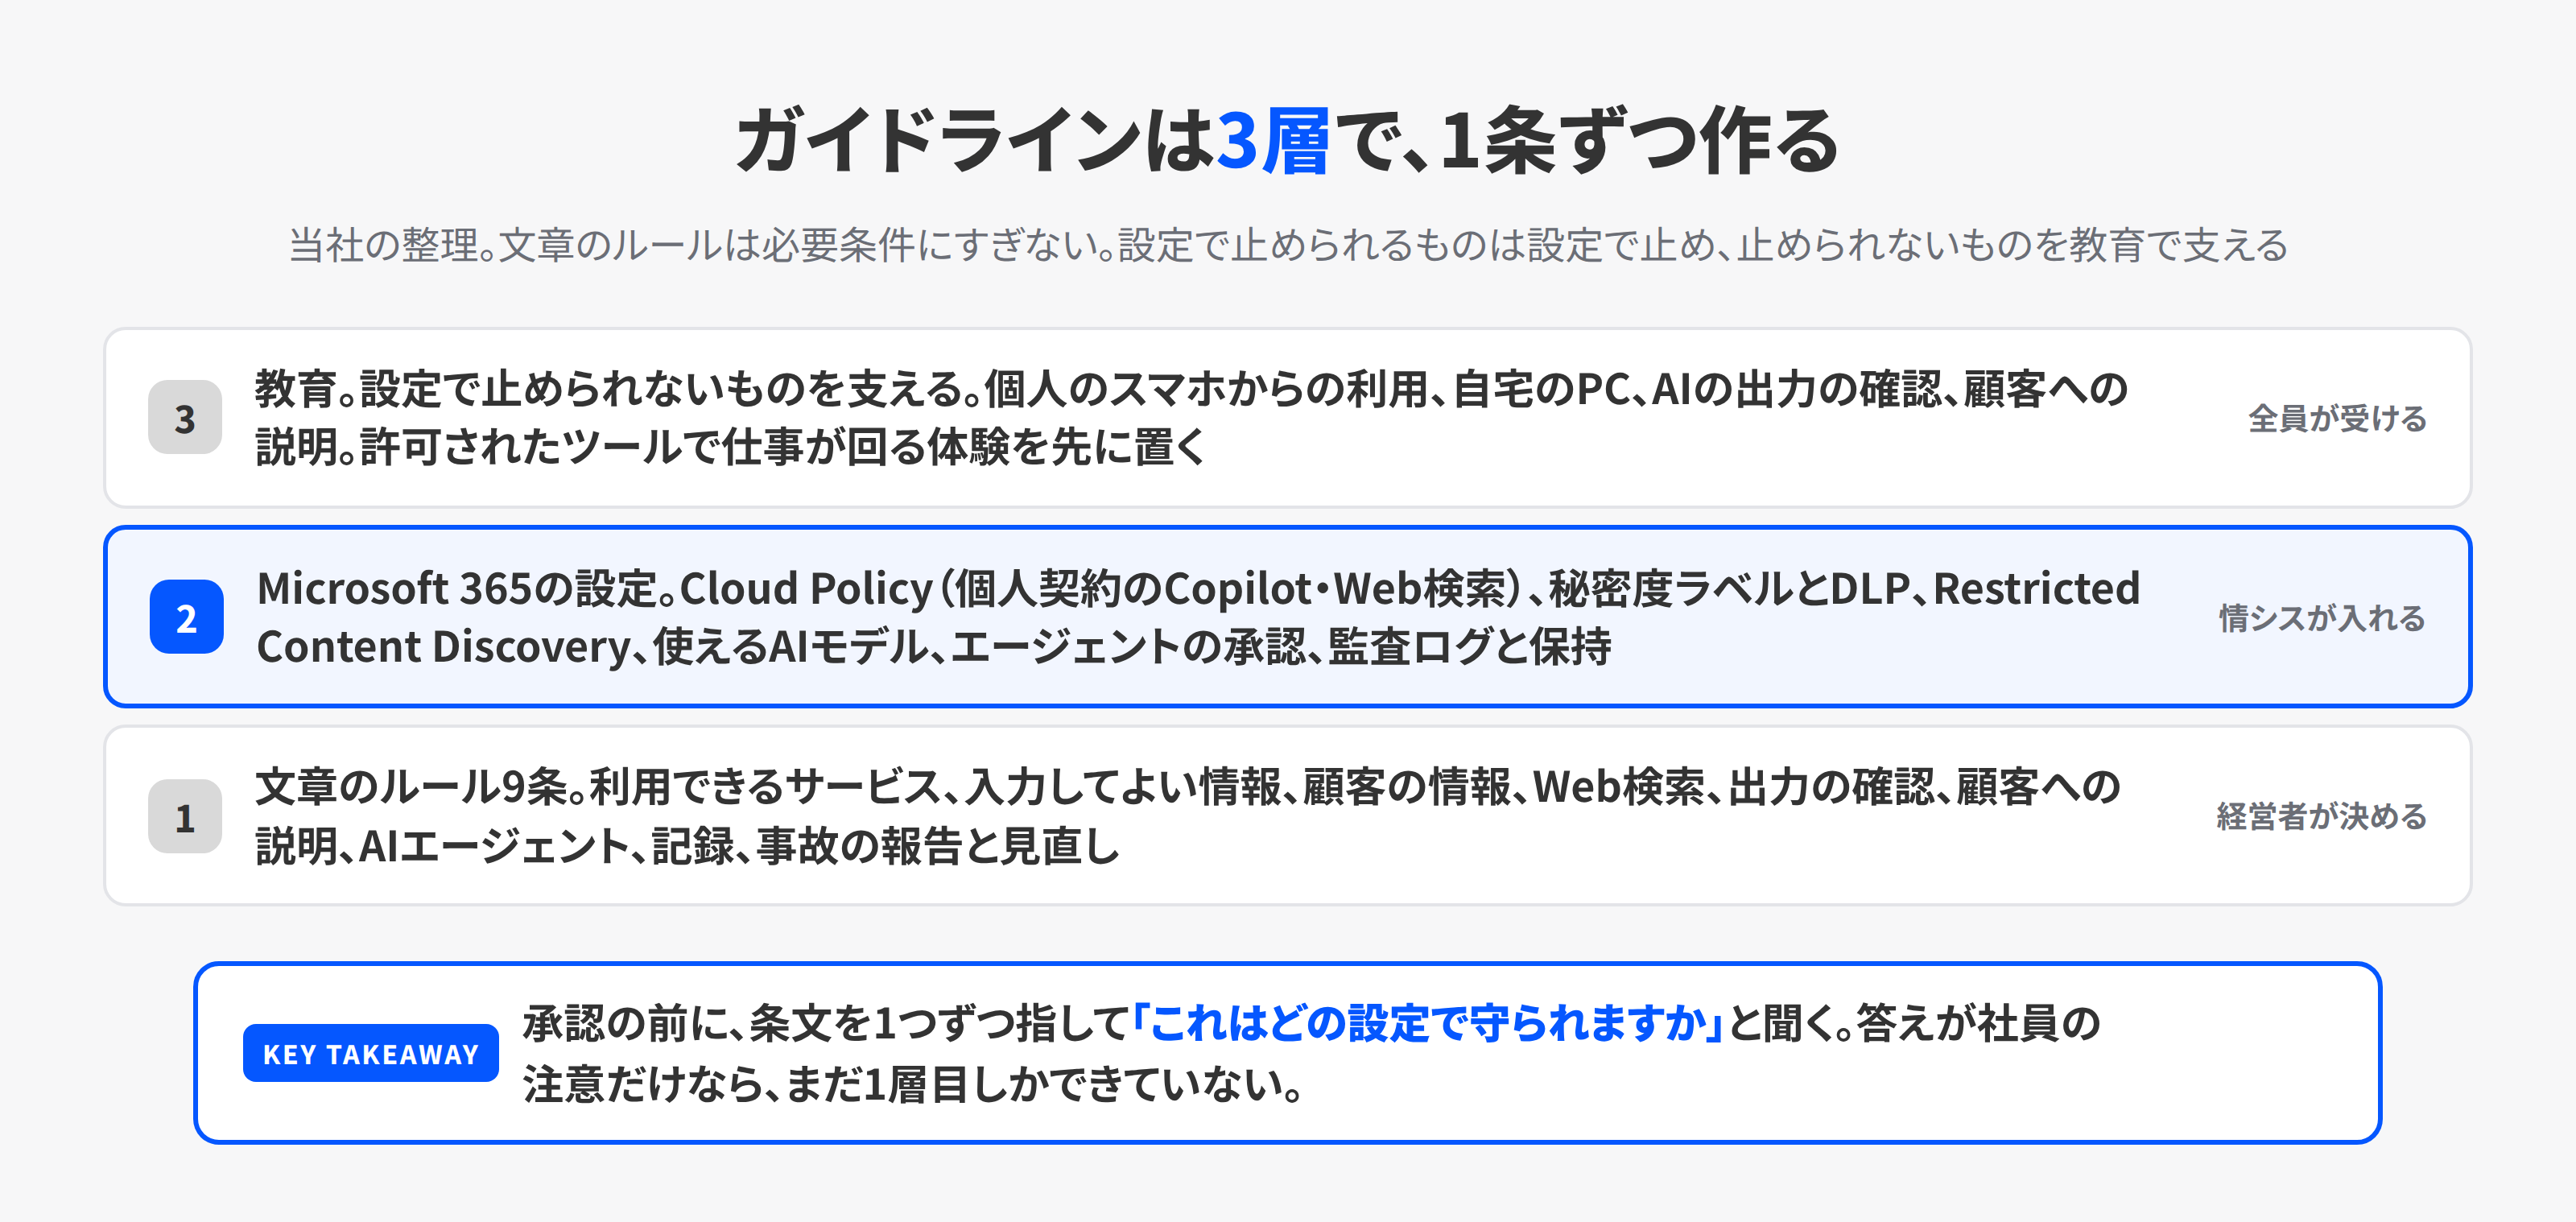
1つ目は文章のルールです。何をしてよく、何をしてはいけないかを、社員が読んで分かる言葉で書きます。ここだけで止まっているガイドラインが多いので、この層は必要条件にすぎないと考えてください。
2つ目はMicrosoft 365の設定です。Copilotの利用範囲、機密ファイルの扱い、外部のAIサイトへの貼り付け、Web検索、使ってよいAIモデル、エージェントの公開は、どれも管理者の設定で決まります。設定で止められるものは、ルールに書くと同時に設定で止めます。設定が無いまま文章だけで禁止すると、禁止されたサービスを個人のスマホから使う形に流れます。
3つ目は教育です。設定で止められないものが残ります。個人のスマホからの利用、自宅のPC、取引先の端末、AIが出した文章の確認、顧客への説明です。ここは、なぜそのルールがあるのかを社員が理解していないと守られません。許可されたツールで仕事が回ることを先に体験してもらい、そのうえで線引きの理由を説明する順番にします。
3層のうち、経営者が直接決めるのは1層目の線引きと、3層目の時間と費用です。2層目は情報システムの担当者の仕事ですが、どの設定をどの条文に対応させるかは、承認するときに表で確かめてください。次の節で、その表の前提になる事実を押さえます。
条文を書く前に押さえる、Copilot環境の5つの事実
Microsoft 365 Copilot(Microsoftは2026年8月にMicrosoft Copilotへ名称を変えたとCopilot Credits Guideの2026年11月更新に記載しています。この記事では、個人向けのMicrosoft Copilotと区別するため従来の名前で書きます)の環境では、ガイドラインの前提になる事実がいくつかあります。Microsoft Learnの公式ページで2026年10月30日に確認した5つを挙げます。
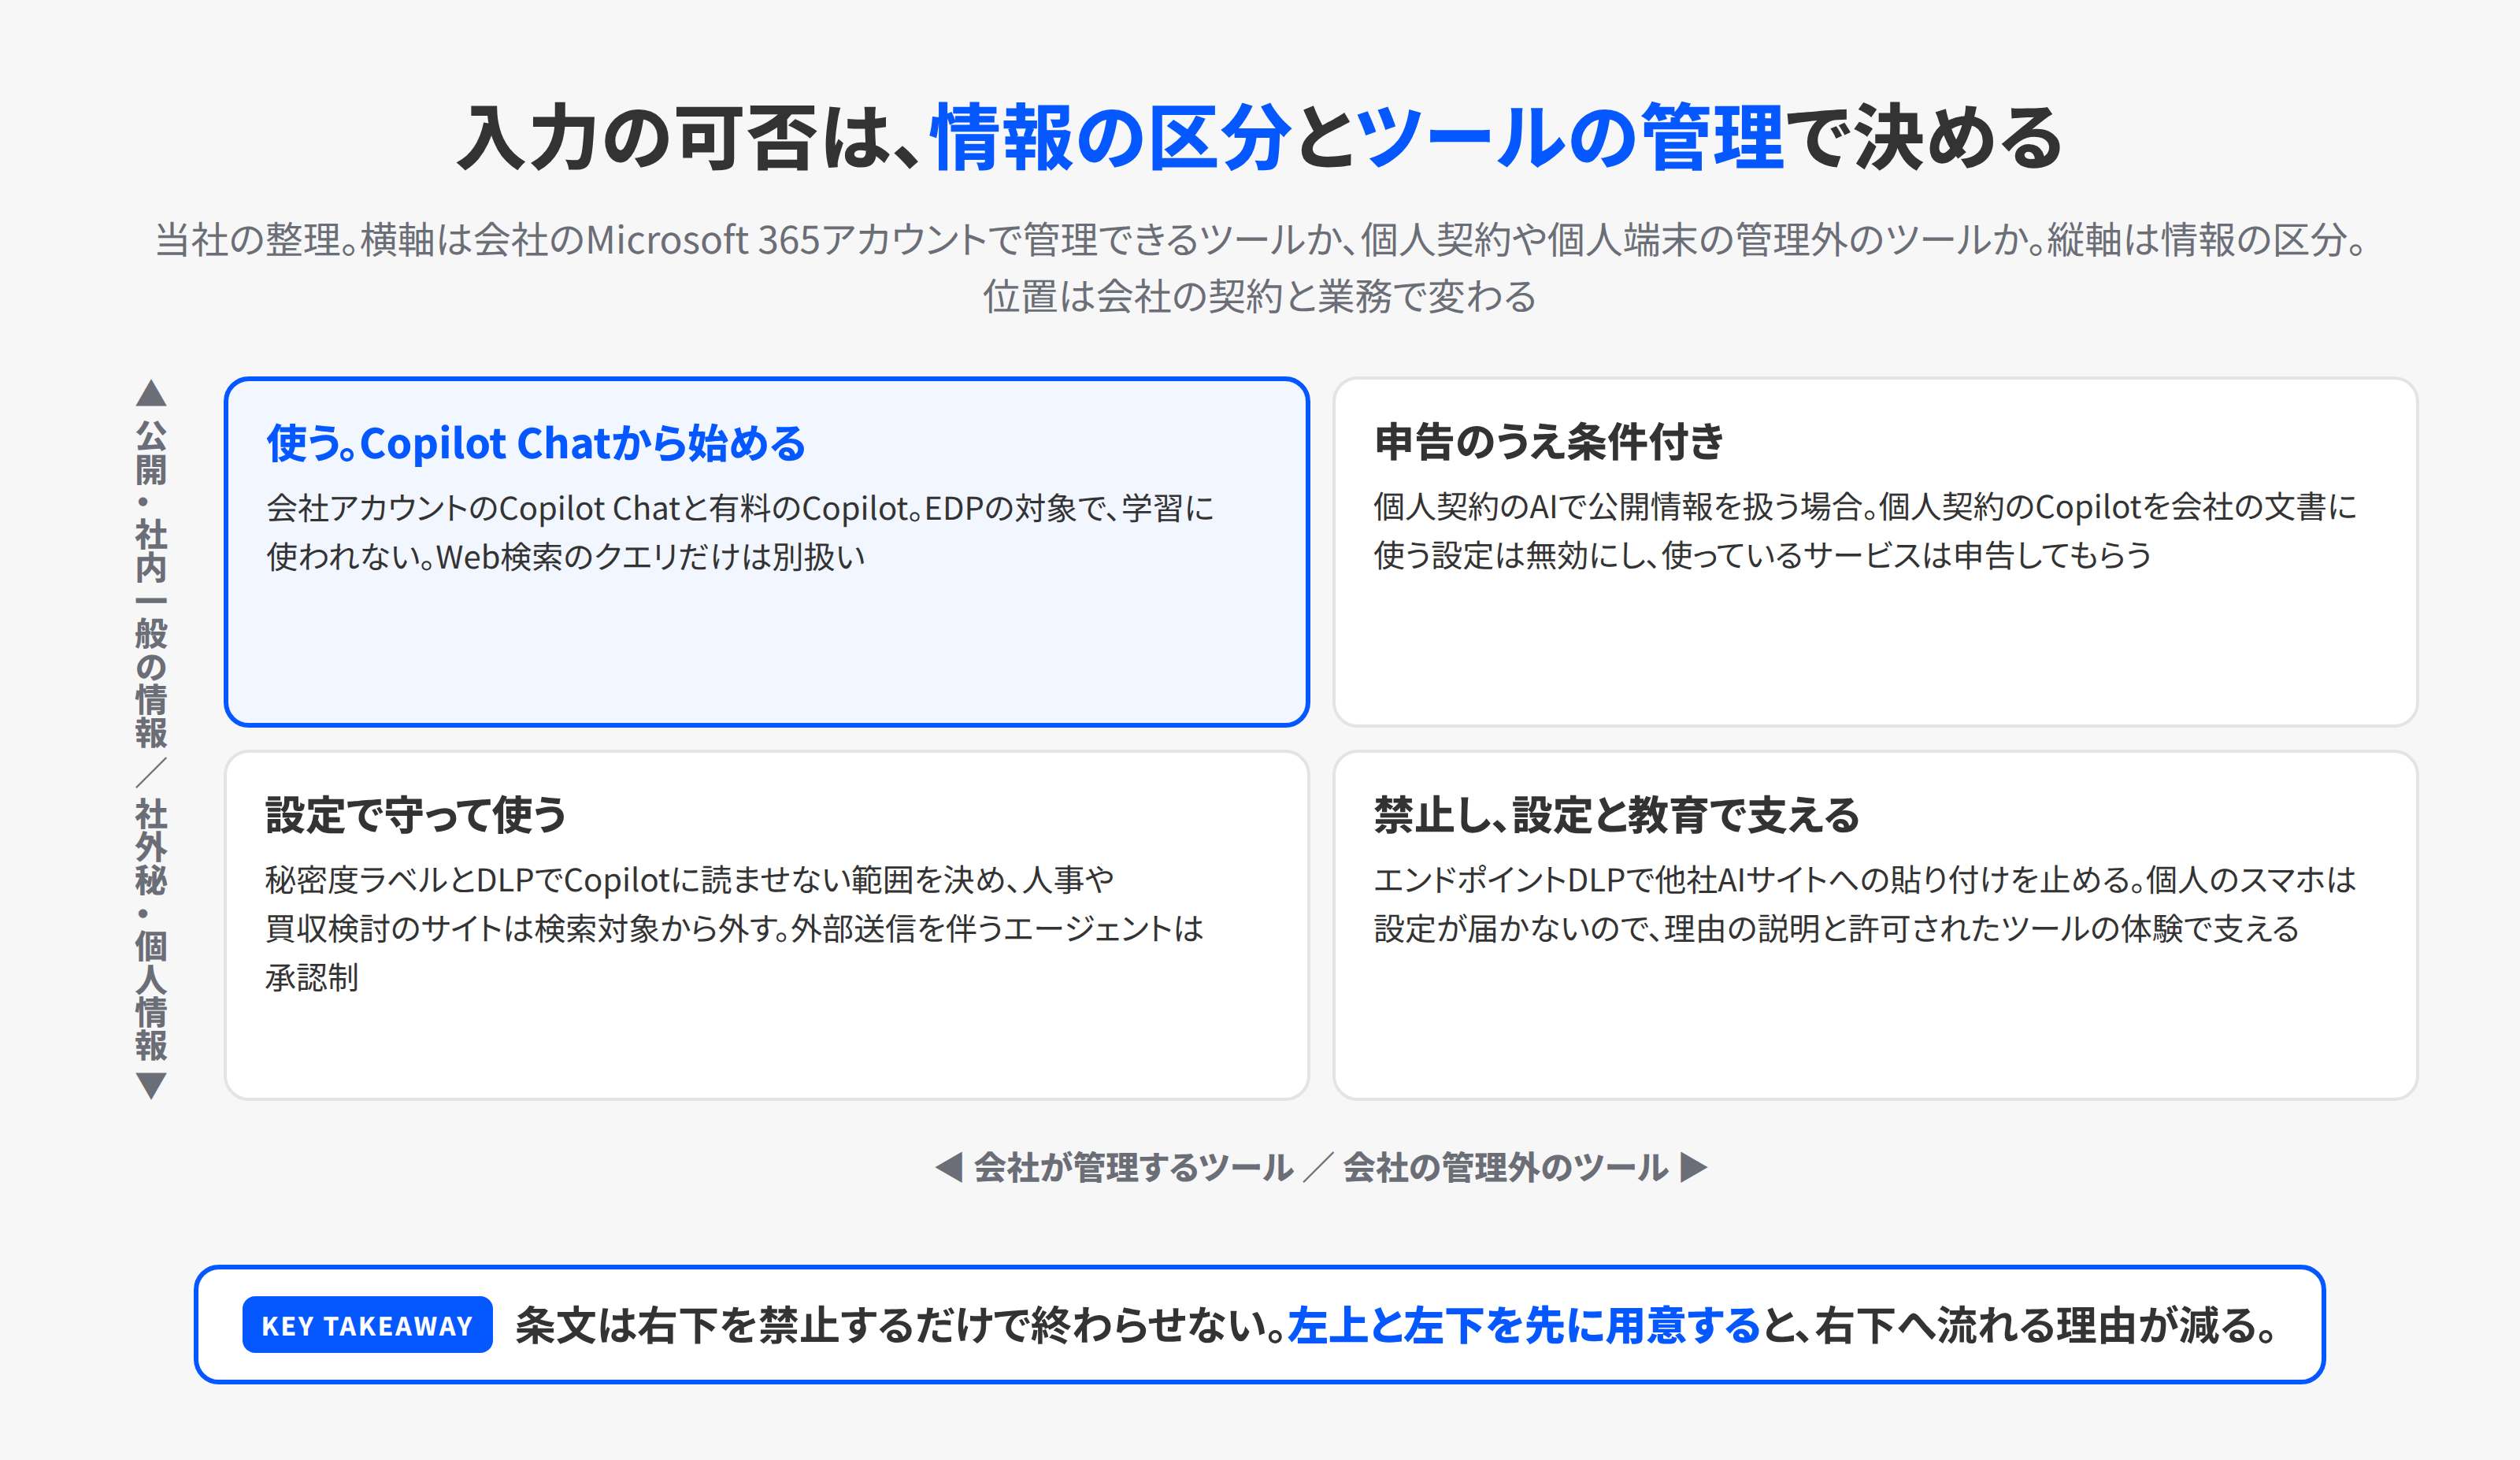
1. 会社のCopilotは契約で守られるが、Web検索のクエリは別扱いです。 会社アカウントで使うMicrosoft 365 CopilotとCopilot Chatは、Microsoftのデータ保護追加条項(DPA)と製品条件の対象で、プロンプトと回答は基盤モデルの学習に使われません。これがエンタープライズデータ保護(EDP)です。一方、Copilotが回答のためにBingへ送る検索クエリは、利用者とテナントの識別子を外した短い語句になりますが、Bingは別のサービスで、Microsoftは独立したデータ管理者として扱います。DPAもHIPAAもEU Data Boundaryも、このクエリには及びません。社外秘を含む質問でWeb検索を使わない条項は、ここから出てきます。
2. 個人契約のCopilotを会社の文書に使える設定は、何もしなければ有効です。 Word、Excel、PowerPoint、Outlook、OneNoteで個人アカウントと会社アカウントを両方サインインしていると、個人で契約したCopilotを会社の文書に使えます。Cloud Policyの「Multiple account access to Copilot for work documents」が有効または未設定のときに使える状態で、止めるには無効に設定する必要があります。この場合もデータ保護はファイルを開いたアカウントの側に基づき、社内のMicrosoft Graphには届きませんが、会社として個人契約の利用を認めるかどうかは、設定で決めることになります。
3. Copilotが使うAIモデルは、管理者が選べます。 AnthropicのClaudeモデルは、日本を含む商用クラウドの大半でデフォルトで有効です。EU、EFTA、英国だけデフォルトで無効です。一方、「Anthropic models with Data Retention」と表示されるモデルは別扱いで、Anthropicがデータを保持し(通常は最長30日、利用規約違反の疑いがあるときは最長2年)、MicrosoftのDPAの対象外になります。こちらは全地域でデフォルト無効で、管理者が明示的に有効にしない限り誰も使えません。管理センターの「Copilot > Settings > AI providers operating as Microsoft subprocessors」で、有効無効と使える利用者を決めます。
4. 機密ファイルの保護は、ラベルとDLPで二重にかけられます。 秘密度ラベルで暗号化したファイルは、利用者にVIEWとEXTRACTの権限がないとCopilotが中身を返しません。Word、PowerPoint、OutlookのCopilotでラベル付きファイルを参照して新しい文書を作ると、元のラベルを引き継ぎます。Microsoft PurviewのDLPには「Microsoft 365 Copilot and Copilot Chat」という場所があり、特定のラベルが付いたファイルやメールをCopilotに処理させない、機密情報の種類を含むプロンプトに回答させない(プレビュー)、機密情報を含むプロンプトではWeb検索を使わない、外部から届いたメールを根拠に使わない(プレビュー)、という4つの制御ができます。この場所の2026年10月16日更新の文書では、Coworkも対象に含まれています。Purviewに登録したWindows端末では、エンドポイントDLPで他社の生成AIサイトへの貼り付けを警告またはブロックできます。ただし、プロンプトに直接アップロードしたファイルの中身はDLPが検査しません。
5. エージェントは承認制にできます。 社員がAgent Storeから追加するエージェントは、管理者の承認を経てから使える仕組みです。管理センターのAgent Registryで、社内で作られて共有されたエージェントの一覧、作成者、公開先を確認し、不適切なものをブロックできます。ResearcherとAnalystはMicrosoftが提供する機能で、エージェントの設定の対象外です。Copilot Coworkは2026年9月23日のリリースノートで、成果を記述するとツールをまたいで作業し、承認つきで結果を返す機能として案内されています。
この5つを知っていれば、次の対応表が読めます。
条文ごとに設定を対にする。対応表
条文と設定の対応を表にしました。右の列が、その条文を支えるMicrosoft 365の設定です。設定の列が空欄になる条文は、教育の層で支えることになります。
| 決めたいこと | 文章のルール | 支えるMicrosoft 365の設定 |
|---|---|---|
| 会社のアカウントでだけ使う | 業務で使う生成AIは、会社のMicrosoft 365アカウントでサインインしたものに限る | Cloud Policy「Multiple account access to Copilot for work documents」を無効にする |
| 他社のAIサイトへの貼り付け | 許可していないAIサービスに業務の情報を入力しない | Purviewのエンドポイントデータ損失防止(DLP)で、他社の生成AIサイトへの貼り付けを警告かブロック |
| 機密ファイルをAIに読ませない | 社外秘以上のラベルの文書は、Copilotに処理させない | 秘密度ラベル+DLPの「Microsoft 365 Copilot and Copilot Chat」の場所。機密情報の種類とラベルは別のルールに分ける |
| 見せてはいけないサイト | 人事、役員会、M&Aのサイトは、全社検索とCopilotの対象から外す | SharePoint Advanced ManagementのRestricted Content Discovery(Copilotライセンスが前提) |
| Web検索 | 社外秘を含む質問では、Web検索を使わない | Cloud Policy「Allow web search in Copilot」。DLPで機密情報を含むプロンプトのWeb検索を止める設定も併用 |
| 使ってよいAIモデル | 会社が許可したモデルだけを使う | 管理センターの「AI providers operating as Microsoft subprocessors」。Data Retention付きモデルは有効にしない |
| エージェントの作成と共有 | 作成は可。全社への公開は承認制。外部送信を伴うものは責任者の承認 | 管理センターのAgent Registryと申請の承認。Copilot Studioのツール実行前の確認は利用者本人に聞く設定なので、責任者の承認は申請の運用で担う |
| 記録 | AIの利用記録は会社が保存し、必要に応じて確認する | Purviewの監査ログ。保持ポリシーで「Microsoft Copilot Experiences」を選ぶ |
| 事故時 | 誤入力はすぐ報告する。報告者を責めない | DSPM for AIのレポートと監査ログ検索で、何が送られたかを確かめる |
| 止めた理由を伝える | Copilotの利用を止めた社員や部署に、社内規程を案内する | 2026年9月23日のリリースノートで、Copilot Chatをブロックした利用者に社内ポリシーへのリンクを表示できるようになった。DLPのポリシーヒントにも社内ページのURLを設定できる |
表の中で、ライセンスの条件が付くものがあります。Restricted Content DiscoveryはMicrosoft 365 Copilotのライセンスがある組織が対象です。DLPのCopilotの場所、DSPM for AI、保持ポリシーに必要なライセンスは、Microsoft 365の各プランのサービス説明で確かめてから、自社の契約でどこまで使えるかを情報システムの担当者に表にしてもらってください。Business Premiumで足りるものと、Purviewの追加契約が要るものに分かれます。
条文の叩き台9条
ここからは条文の叩き台です。社内の法務か顧問弁護士の確認を経てから施行します。各条に、支える設定と教育で伝えることを添えました。
第1条(利用できるサービス) 業務で生成AIを使うときは、会社が許可したサービスを、会社のMicrosoft 365アカウントで使う。個人で契約したAIサービスと、個人のMicrosoftアカウントのCopilotを、業務の情報に使わない。 設定は、個人契約のCopilotを会社の文書に使う設定を無効にすることと、エンドポイントDLPです。教育では、許可されたサービスの一覧と、対象のMicrosoft 365の契約がある会社アカウントならCopilot Chatは追加費用なしで使えることを伝えます。
第2条(入力してよい情報) 情報を「公開」「社内一般」「社外秘」「個人情報」「要配慮個人情報と顧客から預かった秘密情報」に分け、別表のとおりサービスごとに入力の可否を定める。別表にないものは入力しない。 設定は秘密度ラベルとDLPです。教育では、別表を1枚にして、社員が迷ったときに見る場所を決めます。
第3条(顧客から預かった情報) 顧客から預かった情報を入力するときは、契約の秘密保持条項と、取得時に示した利用目的の範囲内であることを確認する。要配慮個人情報は、情報管理責任者の承認なく入力しない。 JDLAの2026年2月3日の報告書は、個人データの入力が一律に禁止されるものではなく、Microsoft 365 Copilotを含むサービスについて、技術的な特性と契約条件しだいで一定の条件下では可能と整理しうる、という考え方を示しています。法的拘束力はない資料なので、自社の契約と利用目的に照らした判断が要ります。
第4条(Web検索) 社外秘以上の情報を含む質問では、Web検索を使わない。会社が設定で制限している場合はそれに従う。 設定はCloud Policyの「Allow web search in Copilot」と、DLPのWeb検索の制限です。教育では、Web検索のクエリがDPAの対象外である理由を一度説明します。
第5条(出力の確認) AIの出力に含まれる事実、数値、固有名詞、法令、引用は、元の資料で確かめてから使う。社外に出す文書は担当者が最終確認し、責任を負う。 設定で支えられない条文です。教育で、確かめ方の手順を職種ごとに1枚にします。
第6条(顧客への説明) 顧客から求められた場合と契約で定めがある場合は、成果物の作成にAIを使ったことを説明する。EU AI Actの適用を受ける業務では、第50条の透明性の義務(実在の人物や出来事に見える画像、音声、動画を生成して公開するときの開示など)に従う。 EU AI Actの透明性の義務は2026年8月2日から適用されています。高リスクAIの義務は、採用や与信などの附属書IIIの用途が2027年12月2日、規制対象の製品に組み込むAIが2028年8月2日に延期されました。EUに拠点も顧客もなく、EU域内で出力を使うこともない会社は、後段を外せるかを法務に確認したうえで前段だけ残します。
第7条(AIエージェント) エージェントを社内で共有する、または外部へのメール送信、ファイルの外部共有、発注といった操作を行わせる場合は、事前に責任者の承認を受ける。エージェントには必要最小限の権限だけを与え、操作の記録を月1回確認する。 設定はAgent Registryの承認です。Copilot Studioにあるツール実行前の確認は、会話中の利用者本人に聞く設定で、責任者への承認依頼とは別です。責任者の承認は申請の運用で担います。AI事業者ガイドラインのバージョン1.2(2026年3月31日)が、AI利用者に向けて追記した内容と重なります。
第8条(記録) 会社はAIの利用記録を、プロンプトと回答を含めて定めた期間保存し、必要に応じて確認する。 設定は監査ログと保持ポリシーです。教育では、記録は事故のときに何が送られたかを特定するためにあると伝えます。
第9条(事故の報告と見直し) 誤って入力してはいけない情報を入力したときは、すぐに情報管理責任者へ報告する。速やかに報告した者を、そのことを理由に不利に扱わない。本ガイドラインは半年ごと、国のガイドラインの改定時、Microsoftの大きな仕様変更時に見直す。 パナソニックの公表によれば、個人情報保護委員会への報告は9月29日で、公表は10月23日でした。報告が遅れるほど対応の選択肢は減ります。報告した社員を責めない条文は、報告を早くするための実務上の仕組みです。
Cowork、SharePointやOneDriveの高度な処理、Work IQ APIのように利用量に応じて費用がかかる機能を使う会社は、第7条の後に従量課金の条を1つ足します。申請制にするか、部門ごとの月の上限を決めるかです。2026年12月1日から、リセラー経由で新規に購入するCopilot Businessは従量課金がデフォルトで有効になり、上限は1人あたり月4,000クレジットが初期値です。費用の決め方は別の記事で扱います。
参照する枠組みと、2026年10月30日時点の日付
社内のガイドラインの根拠として参照する公的な枠組みを、最新の日付と一緒に整理します。日付を誤ると、古い枠組みを根拠にした規程になります。
| 枠組み | 最新の日付 | 社内規程で使う部分 |
|---|---|---|
| AI事業者ガイドライン(総務省・経済産業省) | バージョン1.2、2026年3月31日 | AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定義。AI利用者向けに、重大な影響が生じ得る場合は人間の判断を介在させる仕組み、データ最小化、定期的な操作履歴の確認と報告、連携ツールの制限、最小権限の設定を追記 |
| JDLA「生成AIの利用ガイドライン」と報告書Ⅱ | ひな形はバージョン1.1(2023年10月)のまま。報告書Ⅱは2026年2月3日 | 条文のひな形。個人データ入力の整理と、著作権リスクは使い方と社内ルールで下げるという考え方 |
| 個人情報保護法の改正 | 2026年7月10日成立、7月17日公布。一部を除き公布から2年以内に施行 | 課徴金制度の新設。施行までに第3条と第9条の運用を固める |
| デジタル庁「源内基準」 | 2026年10月20日公表 | 政府職員約18万人が使うAIエージェント環境の基準。利用者、管理者、開発者の立場ごとに責務と遵守事項を定め、AISIの協力で策定。地方公共団体と民間のモデルケースとして公開 |
| EU AI Act | 透明性の義務は2026年8月2日から(既に市場にある生成AIの提供者の機械可読な表示は2026年12月2日まで猶予)。高リスクの義務は附属書IIIが2027年12月2日、附属書Iが2028年8月2日に延期 | EU AI Actの適用を受ける会社の第6条 |
| ISO/IEC 42001 | JIS Q 42001:2025は2025年8月20日制定 | 取引先から認証を求められた場合の選択肢 |
源内基準は、民間企業がそのまま使う規程ではありません。ただ、利用者、管理者、開発者の3つの立場で責務を分けた構成は、社員、情報システム、エージェントを作る人の3つに分けて書く社内規程の見本になります。全文のPDFがデジタル庁のページで公開されています。
Microsoft側の資料では、Copilot Success Kitの中小企業向けに、実装ガイド、利用者向けのクイックスタート、チェックリスト、案内メールのひな形があります。Microsoft公式の「AI利用規程のひな形」は見つかりませんでした。規程の文章は自社で書き、設定はMicrosoftの資料で確かめる、という分担になります。
運用で詰まる点。フォーラムと公表された調査から
ガイドラインを施行した後に起きることを、公式フォーラムと公表資料から拾います。Reddit は取得できなかったため、Microsoft Q&A、Microsoft Tech Community、Zennの投稿を使っています。
エージェントの操作は、端末のDLPが前提にしていない経路で起きます。 Microsoft Q&Aの2026年6月9日の質問では、Researcherのコンピューター操作の機能で、OneDriveの機密ファイルを外部のサービスへアップロードできたと質問者が報告していました。端末のエンドポイントDLPとプロキシの制限は、この操作では働かなかったとしています。回答したモデレーターは、この経路をDLPが検知またはブロックできるとは文書上確認できないと答えています。第7条で、外部送信を伴うエージェントを承認制にし、権限を最小にする理由はここにあります。設定で止められない操作は、権限を与えないことで止めます。
研修資料は、Microsoftの仕様変更で古くなります。 Microsoft Tech Communityの2026年3月17日のスレッドでは、Copilot Chatの利用者がWordやExcelの中でCopilotを使えなくなる通知を受けて、Copilot Chatの画面を前提に作った研修資料が使えなくなると教育担当者が困っていました。どの規模の組織が対象かは、利用者の報告でも食い違ったままです。第9条にMicrosoftの大きな仕様変更時の見直しを入れたのは、この種の変更が年に何度も来るからです。
権限の粗さは、Copilotを入れると表に出ます。 ビジネス+ITの2026年6月25日の記事は、人事制度の改定資料、未公開の役員会資料、買収検討のメモ、交渉中の見積もりが広く共有されたまま残っていて、Copilotの導入でそれが見える形になる例を挙げています。Copilotは新しい権限を作りません。出てくるのは、もともと権限が広すぎたファイルです。2026年10月6日のリリースノートで、SharePointの「Everyone except external users」で共有されているファイルとサイトの詳細レポートが案内されました。第2条の別表を作る前に、このレポートで現状を見ます。
ガイドラインを作る側の失敗も型が決まっています。 Zennの2026年7月24日の記事は、インフラとセキュリティの経験者が、完璧を目指して完成しない、禁止だけでシャドーAI化する、他社のテンプレートをそのまま使って形骸化する、の3つを挙げています。7割の完成度で出し、相談窓口と違反時の扱いを決め、半期ごとに見直す提案は、この記事の第9条と同じ考え方です。
開発者がいる会社は、作業フォルダの条項を1つ足します。 Forever Securityが2026年10月22日に公表し、BleepingComputerが10月25日に報じた事例では、ダウンロードフォルダに置かれたAGENTS.mdというファイルの指示に従って、コーディングエージェントが悪意あるnpmパッケージを入れようとしました。Webページを開くだけでこの種のファイルをダウンロードフォルダに落とせます。推奨される対策は、エージェントを作業対象のプロジェクトフォルダでだけ動かすこと、自分が書いていないAGENTS.mdやCLAUDE.mdを先に読むこと、承認のプロンプトとサンドボックスを切らないことです。
AIが作るフィッシングは、教育の層の話です。 USENIX Security 2026で発表された研究(TU Berlin、Inria、ルール大学ボーフム)では、約7,700人を対象に、汎用のフィッシングメールのクリック率3.9%に対し、大規模言語モデルで個人に合わせて自動生成したメールは平均10.0%でした。社員が受け取る側になる話なので、年1回の教育の題材として扱います。
KOIYALの見解
当社は、ガイドラインの承認を求められた経営者に、条文を1つずつ指して「これはどの設定で守られますか」と聞くことを勧めています。答えが「社員の注意」だけの条文が半分を超えていたら、その案はまだ文章の層しかできていません。
禁止で始めるガイドラインは、禁止されたサービスを個人のスマホから使う行動を生みます。当社は、会社のアカウントで使えるCopilot Chatを全員に配り、使ってよい業務を先に示したうえで、設定で止められるものを止め、止められないものを教育で支える順番を取ります。パナソニックとRIZAPの2件は、どちらも許可されていないサービスで起き、どちらも学習への利用は否定されました。学習に使われないことと、会社が管理できることは別です。
条文は9条で十分です。それより増やすと読まれません。増やしたくなったら、別表(入力してよい情報の区分と、サービスごとの可否)の側を厚くしてください。別表は、会社の契約とサービスの仕様が変わるたびに更新するもので、条文より寿命が短いからです。
次の行動
- 情報システムの担当者に、この記事の対応表の右の列を自社の設定の現状で埋めてもらう。有効になっていない設定と、ライセンスの都合で使えない設定を分けて、1枚にする。
- 条文の叩き台9条を、自社の言葉に直す。入力してよい情報の別表は、SharePointの共有レポートで現状を見てから作る。法務か顧問弁護士の確認を経て施行する。
- 施行と同じ週に、Copilot Chatで実際の業務を1つ回す説明会を開く。禁止の説明より先に、許可されたツールで仕事が進む体験を置く。
3つのうち1と2で手が止まる会社は、AI・DXコンサルティングの初回の打ち合わせで、対応表と別表の叩き台を自社の契約に合わせて一緒に作ります。説明会まで含めて進めたい会社には、法人向けAI研修で、許可した環境を使う練習とルールの背景の説明をセットにします。お問い合わせの本文に、契約しているMicrosoft 365のプランと、いちばん心配な業務を1つ書いていただければ、初回の前に当社で対応表の下書きを作ります。
参考
- 外部生成AIサービスへの個人情報アップロードに関するお詫びとお知らせ(パナソニック ホールディングス・2026年10月23日。確認日2026年10月26日)
- 委託先における個人情報漏えいの可能性のある事案の発生について(地方職員共済組合・2026年9月4日掲載。確認日2026年10月30日)
- Securing the agentic insider(Microsoft公式ブログ・2026年10月19日。確認日2026年10月30日)
- Microsoft says AI agents are like insider threats as 'frontier models can't be trusted'(TechCrunch・2026年10月19日。確認日2026年10月30日)
- DX動向2026(IPA・2026年7月30日。確認日2026年10月30日)
- 生成AIに関する企業の動向調査(2026年3月)(帝国データバンク・2026年5月14日。確認日2026年10月30日)
- Enterprise data protection in Microsoft Copilot and Microsoft Copilot Chat(Microsoft Learn・2026年10月29日更新。確認日2026年10月30日)
- Data, privacy, and security for web search in Microsoft Copilot and Microsoft Copilot Chat(Microsoft Learn・2026年10月29日更新。確認日2026年10月30日)
- Multiple account access to Microsoft Copilot for work and school documents(Microsoft Learn・2026年10月23日更新。確認日2026年10月30日)
- Anthropic models in Microsoft Online Services(Microsoft Learn・2026年10月23日更新。確認日2026年10月30日)
- Use Microsoft Purview to manage data security & compliance for Microsoft 365 Copilot & Microsoft 365 Copilot Chat(Microsoft Learn・2026年6月25日更新。確認日2026年10月30日)
- Microsoft Purview DLP for Microsoft 365 Copilot and Cowork(Microsoft Learn・2026年10月27日更新。確認日2026年10月30日)
- Restrict discovery of SharePoint sites and content(Microsoft Learn・2026年10月11日更新。確認日2026年10月30日)
- Manage agents in the Microsoft 365 admin center(Microsoft Learn・2026年10月23日更新。確認日2026年10月30日)
- Microsoft 365 Copilot release notes(Microsoft Learn・2026年9月23日と10月6日の項。確認日2026年10月30日)
- AI事業者ガイドライン(総務省。バージョン1.2と令和7年度更新内容。確認日2026年10月30日)
- 法と技術の検討委員会報告書Ⅱ AI利用に関するユースケース(日本ディープラーニング協会・2026年2月3日。確認日2026年10月30日)
- 個人情報の保護に関する法律等の一部を改正する法律の公布(個人情報保護委員会・2026年7月17日。確認日2026年10月30日)
- ガバメントAI 源内においてAIエージェント利用環境の提供を開始するとともに、「源内基準」を公表します(デジタル庁・2026年10月20日。確認日2026年10月30日)
- EU AI Act Update: Digital Omnibus Finalizes 8 Compliance Changes(Orrick・2026年7月29日。確認日2026年10月30日)
- Clarification on Purview DLP Coverage for Copilot "Computer Use" Data Exfiltration Scenario(Microsoft Q&A・2026年6月9日。確認日2026年10月30日)
- Removal of Copilot Chat Availability in M365 Apps?!?(Microsoft Tech Community・2026年3月17日。確認日2026年10月30日)
- 「生成AIガイドライン、誰か作って」と言われたときに読む実務メモ(Zenn・2026年7月24日。確認日2026年10月30日)
- Microsoft 365 Copilotで社内情報が丸見え? 情シスを悩ます「権限地獄」の正体(ビジネス+IT・2026年6月25日。確認日2026年10月30日)
- AI coding agents hijacked using AGENTS.md file in Downloads folder(BleepingComputer・2026年10月25日。確認日2026年10月30日)
- A Large-Scale Study of Personalized Phishing using Large Language Models(USENIX Security 2026。確認日2026年10月30日)
- Copilot Success Kit for SMB(Microsoft Adoption。確認日2026年10月30日)
- 有料版AIなら会社の情報を入れてよい?シャドーAI対策(KOIYAL・2026年10月28日)
- Copilotを導入するときに行うべきデータと権限の整備(KOIYAL・2026年10月28日)
- Copilot Studioのエージェントの権限で先に決める5つ(KOIYAL・2026年10月29日)
- AI・DXコンサルティング(KOIYAL)